반응형

리스토리의 IT's/Security 4

Adobe 제품 보안 업데이트 권고

□ 개요 o Adobe社는 자사 제품에서 발생하는 취약점을 해결한 보안 업데이트 발표 [1] o 낮은 버전을 사용 중인 시스템 사용자는 해결 방안에 따라 최신 버전으로 업데이트 권고 □ 설명 o Adobe Acrobat 및 Acrobat Reader에서 정수 오버플로우로 인해 발생하는 임의 코드 실행 취약점 (CVE-2023-21579) [2] o Adobe Acrobat 및 Acrobat Reader에서 범위를 벗어난 읽기로 인해 발생하는 메모리 누수 취약점 (CVE-2023-21581) 등 4개 [2] o Adobe Acrobat 및 Acrobat Reader에서 널 포인터 역참조로 인해 발생하는 서비스 거부 취약점 (CVE-2023-21586) [2] o Adobe Acrobat 및 Acrobat ..

Spring Java 프레임워크 보안 업데이트 권고

□ 개요 o Spring 보안팀에서 Spring 프레임워크 및 Spring Cloud Function 관련 원격코드 실행 취약점을 해결한 임시조치 방안 및 보안업데이트 권고 o 공격자는 해당 취약점을 이용하여 정상 서비스에 피해를 발생시킬 수 있으므로, 최신 버전으로 업데이트 권고 □ 주요 내용 o Spring Core에서 발생하는 원격코드실행 취약점(Spring4Shell 취약점)[1] o Spring Cloud Function에서 발생하는 원격코드실행 취약점 (CVE-2022-22963)[2] □ 영향을 받는 버전 o Spring4Shell - 1) JDK 9 이상의 2) Spring 프레임워크 사용하는 경우 ※ JDK 8 이하의 경우 취약점의 영향을 받지 않음 o CVE-2022-22963 - Sp..

OpenSSL 취약점 보안 업데이트 권고(CVE-2022-0778)

□ 개요 o OpenSSL에서 발생하는 취약점을 해결한 보안 업데이트 발표 o 낮은 버전 사용자는 서비스 거부 공격에 취약하므로, 최신 버전으로 업데이트 권고 □ 설명 [1] o OpenSSL 내 BN_mod_sqrt() 함수에서 연산 시 무한 루프로 인해 발생하는 서비스 거부 취약점(CVE-2022-0778) □ 영향 받는 버전 o OpenSSL 1.0.2 및 이전 버전 o OpenSSL 1.1.1 및 이전 버전 o OpenSSL 3.0 및 이전 버전 □ 해결 방안 o 해당 취약점에 영향 받는 버전의 사용자는 아래 버전으로 업데이트[2] - OpenSSL 1.0.2 버전 사용자 : 1.0.2zd 버전으로 업데이트 - OpenSSL 1.1.1 버전 사용자 : 1.1.1n 버전으로 업데이트 - OpenSS..

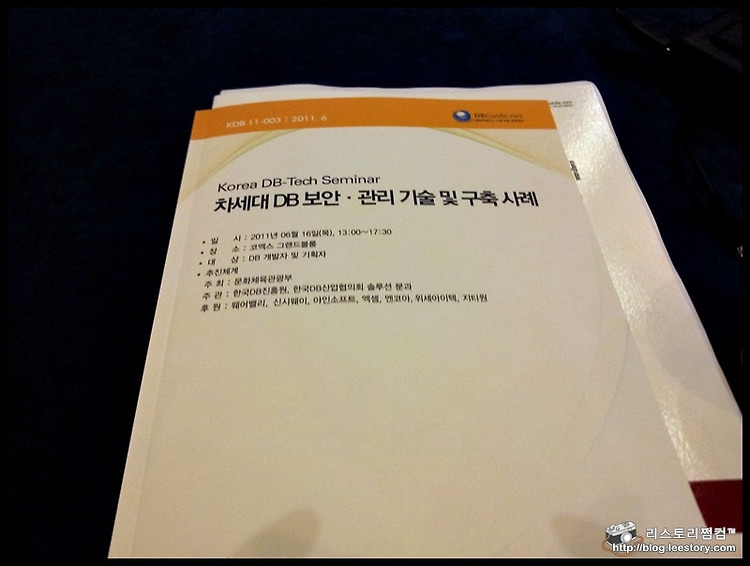
차세대 DB보안 - 관리 기술 및 구축사례 세미나

한국데이터베이스진흥원(원장 한응수 http://www.kdb.or.kr/)은 문화체육관광부 주최로 안정적인 DB 운영에 필요한 DB 보안․관리 기술 보급을 위해 ‘코리아 DB 테크 세미나’를 16일 서울 삼성동에서 개최한다. 이 세미나는 국내 DB보안․관리 솔루션 대표 주자인 신시웨이(대표 최연준), 야인소프트(대표 정철흠), 엑셈(대표 조종암), 엔코아(대표 이화식), 웨어밸리(대표 손삼수), 위세아이텍(대표 김종현), 지티원(대표 이수용) 등 7개 기업이 참여해 ‘차세대 DB 보안․관리 기술 및 구축사례’ 를 주제로 열띤 토론을 벌일 예정이다. 최근 빈번히 발생되고 있는 금융권의 해킹사례와 오는 9월부터 발효되는 개인정보보호법의 시행으로 DB보안 및 관리의 필요성이 어느 때보다 부각되고 있는 실정이지..

반응형