반응형

리스토리의 IT's 79

IPTIME N704 8.32 펌웨어 업그레이드 후 비밀번호 틀리다고 나올때

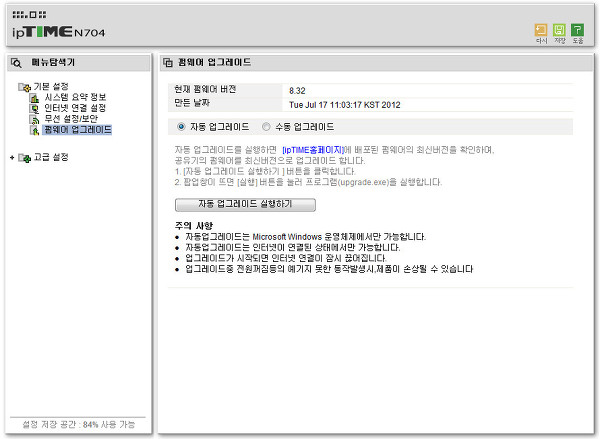
공유기에 NAT설정을 확인하려고 오랜만에 관리자 페이지에 접속을 해서 펌웨어 확인을 했더니 최신 버젼이 존재한다. 평소대로 자동업그레이드 하기를 눌러서 업그레이드를 실행했다. 근데 젠장...펌웨어 업그레이드는 무사히 끝났는데, 비밀번호가 틀리다고 나온다. 분명히 맞게 넣었는데 몇번을 시도해도 마찬가지이다. 공유기내에 설정값이 적으면 그냥 공유기 초기와 해서 셋팅 다시 하겠지만 현재 공유기에는 NAT설정이 좀 귀찮은게 몇가지 되어 있어 섣불리 공유기 초기화를 하지는 않았다. 기억을 더듬어 보니 환경설정파일을 백업도 안한것 같기에 더더욱 초기화는 하지 않았다. 펌웨어 업그레이드 도중 나온 오류로 보이고 이정도면 뭔가 다른 해결책이 있지 않나 싶어 인터넷 검색을 조금했더니 아니나 다를까 똑같은 증상을 겪고 고..

Gmail에서 .exe(실행파일)파일 첨부하기

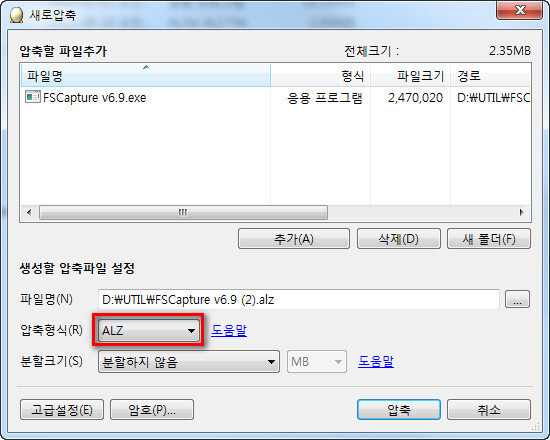
요즘은 업무적으로 gmail을 자주 이용한다. 주로 문서파일 위주로 메일을 주고 받지만 가끔 실행파일을 보내야 할때도 있다. 이럴때 gmail은 바이러스 유포나 악성스크립트 배포등 보안상의 이유로 실행파일 첨부를 허용하지 않는다. 가장 일반적인 압축방식인 zip파일압축하여 보내려 해도 스캔되어 첨부가 되지 않는다. 이럴때 약간의 꼼수~ 국민(?)압축 프로그램인 알집을 이용해 전용압축방식인 alz로 압축을 해서 보내는 것이다. 그럼 gmail에서 차단되지 않고 실행파일을 첨부한 메일을 보낼 수 있다. 이런경우를 본다면 alz뿐만 아니라 잘 알려지지 않은 전용압축확장자들은 대부분 첨부해 보낼수 있으리라 본다.

차세대 DB보안 - 관리 기술 및 구축사례 세미나

한국데이터베이스진흥원(원장 한응수 http://www.kdb.or.kr/)은 문화체육관광부 주최로 안정적인 DB 운영에 필요한 DB 보안․관리 기술 보급을 위해 ‘코리아 DB 테크 세미나’를 16일 서울 삼성동에서 개최한다. 이 세미나는 국내 DB보안․관리 솔루션 대표 주자인 신시웨이(대표 최연준), 야인소프트(대표 정철흠), 엑셈(대표 조종암), 엔코아(대표 이화식), 웨어밸리(대표 손삼수), 위세아이텍(대표 김종현), 지티원(대표 이수용) 등 7개 기업이 참여해 ‘차세대 DB 보안․관리 기술 및 구축사례’ 를 주제로 열띤 토론을 벌일 예정이다. 최근 빈번히 발생되고 있는 금융권의 해킹사례와 오는 9월부터 발효되는 개인정보보호법의 시행으로 DB보안 및 관리의 필요성이 어느 때보다 부각되고 있는 실정이지..
카스텔라(Castella usb)USB용 관리 프로그램

일전에 형에게서 받은 카스텔라 USB. 유용하게 쓰일줄 알았던 USB인데 정작 써먹을데가 없다. 예전에는 다른컴퓨터에 가서 내가 필요한 프로그램을 쓰기 위해선 별도로 시디를 가지고 다니거나 해야 하기 때문에 불편했었지만 요즘은 인터넷통신 속도가 빨라 그때 그때 다운 받아 설치해 사용하고 지우면 된다. 그런시절에 카스텔라USB는 매우 유용한 프로그램(USB)였다. 카스텔라USB란 무엇인가? 아이오셀이라는 한국 업체가 만든 초소형 USB 메모리를 카스텔라라고 합니다. 카스텔라 빌더는 카스텔라 플랫폼을 탑재 가능하게 하는 소프트웨어를 말합니다. Castella Builder(CastellaBuilder.exe)를 아이오셀 홈페이지에서 다운로드하여 사용하면 됩니다. 카스텔라는 현재 윈도우즈 운영체제에서 구동되는..

MS 윈도우즈 MPEG2TuneReuqest ActiveX 제로데이 취약점 주의

MS 윈도우즈 MPEG2TuneReuqest ActiveX 제로데이 취약점 주의 □ 개요 o 마이크로소프트 윈도우즈의 비디오 스트리밍을 위한 ActiveX 컨트롤에 원격 코드 실행 취약점이 존재함[1,2] o 현재 해당 취약점을 통해 공격하는 사례가 급증하고 있음으로 사용자는 신뢰할 수 없는 사이트의 방문을 자제하고 해당 ActiveX 컨트롤을 사용할 수 없도록 설정 □ 설명 o 마이크로소프트 윈도우즈의 비디오 스트리밍을 위한 ActiveX 컨트롤(msvidctl.dll)의 버퍼플로우 취약점 o 마이크로소트프는 본 취약점에 대해 Security Advisory를 발표함 [1] o 공격자는 악의적인 웹 사이트에 사용자가 접속하도록 유도하여 공격자가 심어놓은 코드 실행으로 로그인된 사용자의 권한으로 원격 코..

MS 윈도우의 비디오처리 ActiveX 신규 취약점 유의

MS 윈도우의 비디오처리 ActiveX 신규 취약점 유의 ■ 개 요 Micrososft Video ActiveX 컨트롤(msvidctl.dll)에서 원격코드 실행이 가능한 신규(7.7 기준 보안패치 미발표) 취약점이 발표됨에 따라 각급기관 담당자들은 해당 취약점을 악용한 해킹에 대비, 아래의 '임시 대응책'을 조속히 수행할 것을 권고합니다. ■ 해당 시스템 o 영향받는 소프트웨어 - Windows XP SP 2 and Windows XP SP 3 - Windows XP Professional x64 Edition SP 2 - Windows Server 2003 x64 Edition SP 2 - Windows Server 2003 with SP2 for Itanium-based Systems o 영향받지 ..

2009년 6월 MS 정기 보안업데이트 권고

MS Office PowerPoint에서 해킹에 악용 가능한 취약점에 대한 6월 MS 정기보안업데이트가 발표되었으니, 조속히 패치하시기 바랍니다. [MS09-018] Active Directory 취약점으로 인한 원격코드실행 문제 □ 영향 o 공격자가 영향 받는 시스템에 대해 완전한 권한 획득 □ 설명 o 사용자 시스템에서 공격자가 전송한 조작된 LDAP 혹은 LDAPS 요청을 처리하는 과정에서 원격코드 실행취약점 존재 ※ LDAP : Lightweight Directory Access Protocol, 인터넷 디렉토리를 연결, 검색 및 수정하는데 사용되는 프로토콜 ※ LDAPS : LDAP over SSL, 패킷 암호화를 위해서 SSL 채널을 이용한 LDAP 통신 o 취약점 공격 시 공격자는 서버 서비..

메일 반송 유형

▶ SERVER REPLY: 501 Denied domain name ; 도메인주소를 잘못 입력 or 수신측에서 도메인을 수신거부한 경우 ▶ 421 Server too busy. ; 수신측 서버의 응답지연. 수신서버의 트래픽등으로 메일을 수신 받지 못하는 상황에서 발송자에게 리턴 메일을 보냄. ▶ 421-Microsoft ESMTP MAIL Service, Version: 5.0.2195.5600 ready at Service not available, closing transmission channel ; MS사의 smtp 서버의 장애로 인해 메일을 수신받지 못하는 상황에서 리턴된 메시지. ▶ 421 4.3.2 Your IP(218.236.206.104) is filtered and this conne..

2009년 5월 마이크로소프트 보안 공지 발표

2009년 5월 마이크로소프트 보안 공지 발표 2009년 5월 13일 (수)에 발표된 마이크로소프트 보안 공지 발표 내용을 요약하여 제공합니다. 보안 공지는 월 단위로 발표되어 보안 취약점을 해결합니다. ================================================ 신규 보안 공지 ================================================ 마이크로소프트는 새로 발견된 취약점에 대하여 다음과 같이 1개의 신규 보안 공지를 발표합니다. MS09-017 (긴급) Office 고객께서는 공지 내용을 검토하여, 각자의 환경에 적용할 필요가 있는 업데이트이면 즉시 테스트하고 설치하실 것을 권장합니다. ==================================..

반응형